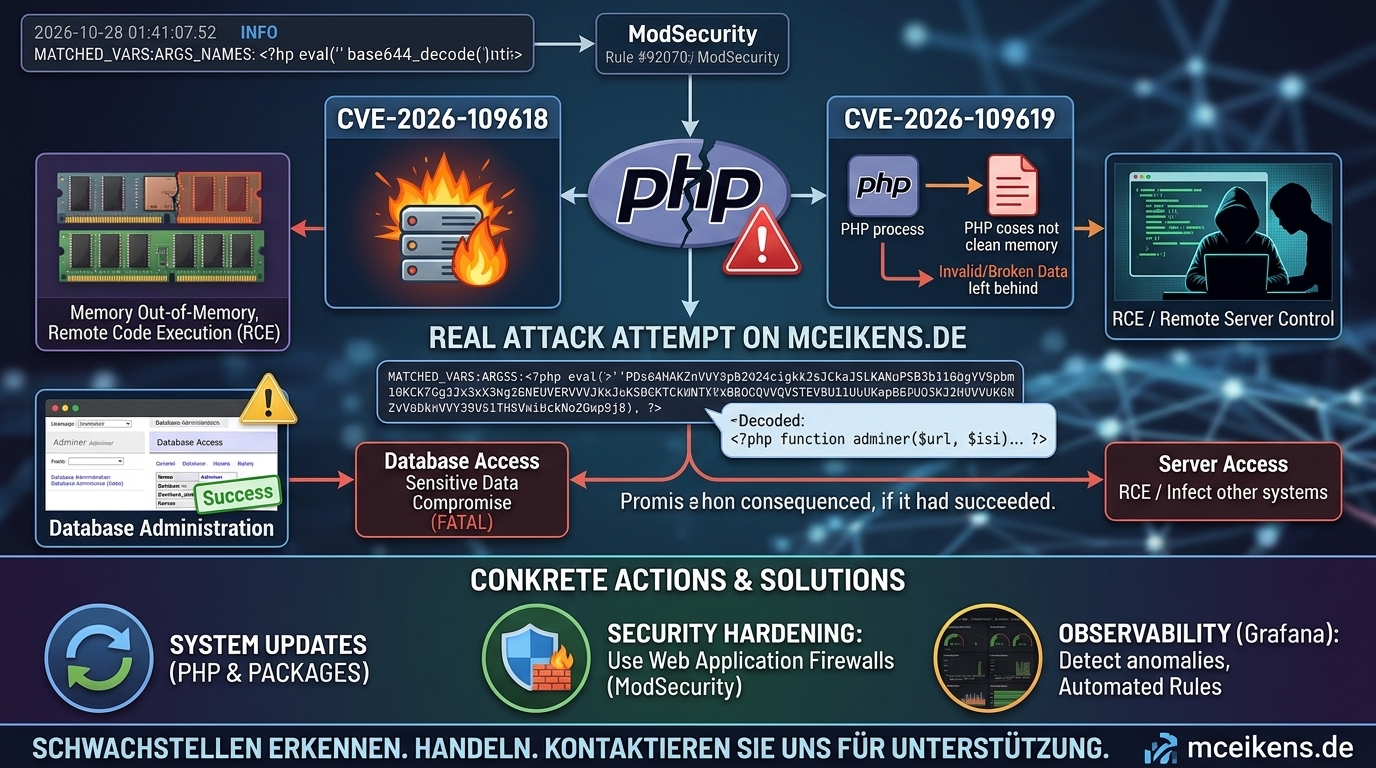
"Infografik zum Beitrag über PHP-Sicherheitslücken mit dem Titel 'Real Attack Attempt on mceikens.de'. Die Grafik zeigt oben einen abgefangenen ModSecurity-Log-Eintrag sowie die Schwachstellen CVE-2026-109618 und CVE-2026-109619. In der Mitte wird der Ablauf eines Use-After-Free-Angriffs (UAF) und Remote Code Execution (RCE) via Base64-Payload und Adminer-Datenbankzugriff skizziert. Im unteren Bereich werden drei konkrete Handlungsanweisungen und Lösungen dargestellt: System-Updates, Sicherheits-Härtung durch Web Application Firewalls (ModSecurity) sowie Observability und Anomalie-Erkennung mit Grafana."

PHP CVE-2026-109618 und CVE-2026-109619

Die PHP-Schwachstellen CVE-2026-109618 und CVE-2026-109619 haben für viel Aufmerksamkeit gesorgt. Doch wie gefährlich sind diese im Alltag wirklich? Wir zeigen anhand eines tatsächlichen Angriffsversuchs auf unsere Website, wie solche Angriffe ablaufen, welche Folgen sie haben können und warum Updates, ModSecurity und eine gute Observability entscheidend sind, um Angriffe frühzeitig zu erkennen und entsprechend darauf reagieren zu können.